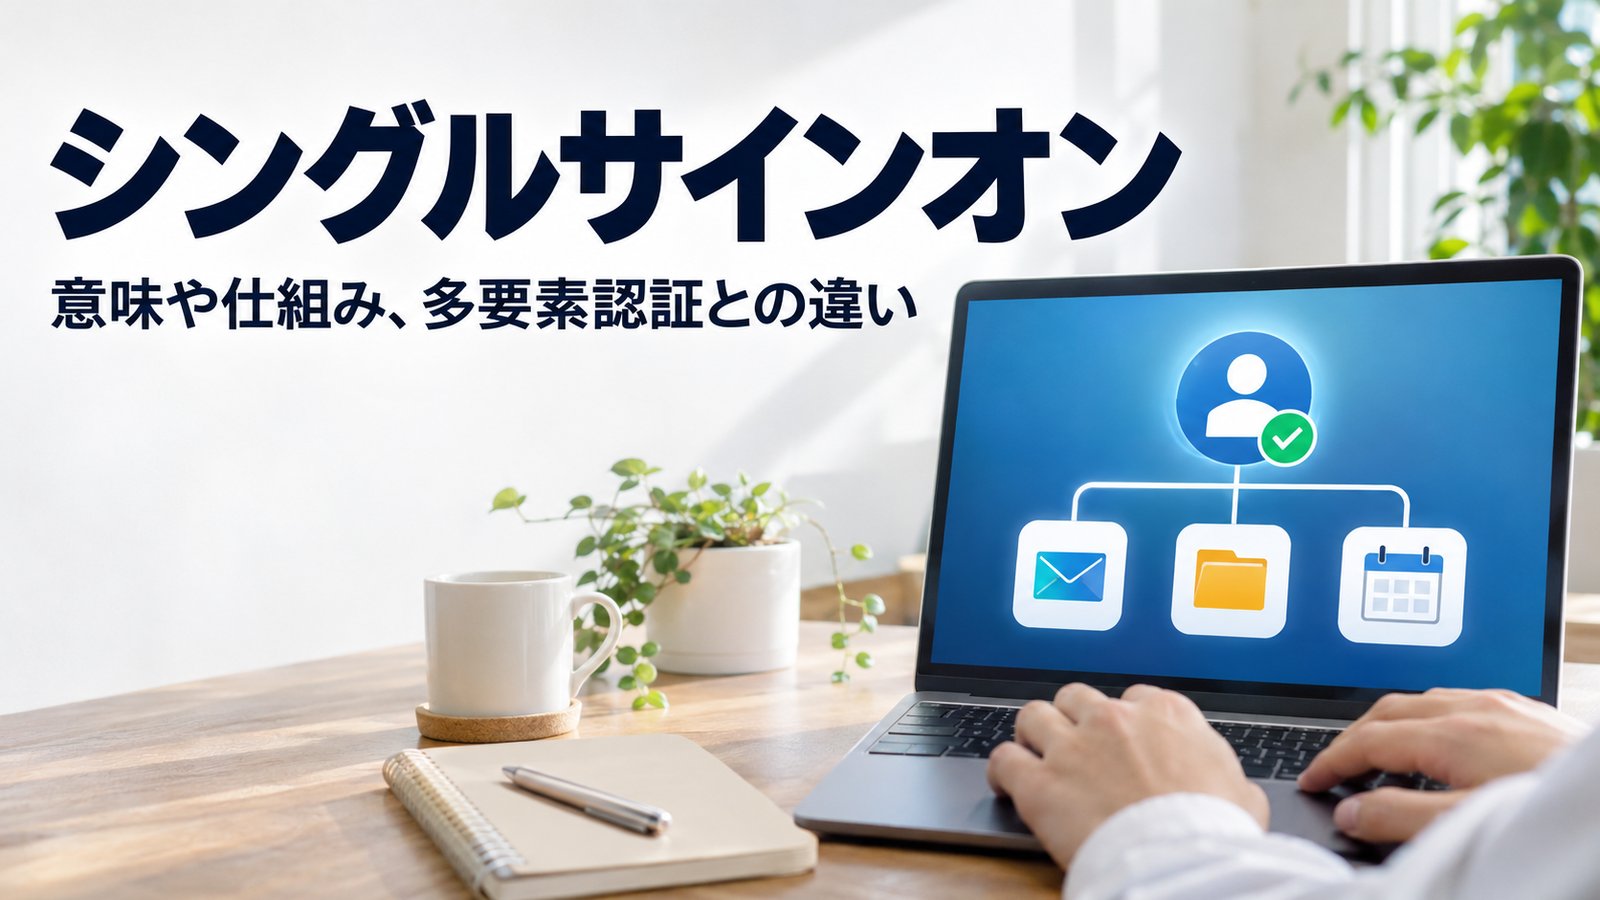
「社内のポータルサイトに一度ログインしたら、メールも勤怠システムもそのまま使えた」という経験をした人は多いはずです。この裏側で働いているのがシングルサインオンという仕組みです。
ニュースや社内マニュアルで目にしても、具体的にどんな仕組みなのか、似た言葉である多要素認証やシングルサインアウトとはどう違うのか、説明に困る人も少なくありません。
シングルサインオンとは、一度の認証だけで、連携している複数のサービスに追加のログインなしでアクセスできる仕組みのことです。
この記事では、シングルサインオンの意味や仕組み、由来、多要素認証・シングルサインアウトとの違いについてわかりやすく解説します。
シングルサインオンとは
シングルサインオンとは、一度のログイン操作で、連携している複数のシステムやサービスに追加の認証なしでアクセスできる仕組みのことです。
英語のSingle Sign-Onを略してSSOと呼ばれることも多く、社内システムやクラウドサービスの説明資料でよく見かけます。
これまではサービスごとに別々のIDとパスワードを入力する必要がありましたが、シングルサインオンではその手間がまとめて省けます。
シングルサインオンが生まれた背景
企業で使うシステムが増えるにつれ、サービスごとにパスワードを設定・管理する負担が大きくなっていきました。
パスワードの数が増えると、覚えやすい文字列を複数のサービスで使い回す人も出てきます。
こうした使い回しは、一つのサービスで情報が漏れると他のサービスにも影響が及ぶリスクにつながるため、認証をまとめて管理する発想が広がりました。
シングルサインオンは、こうした認証の手間とセキュリティ上の課題を同時に解消する方法として普及してきました。
シングルサインオンの仕組み
シングルサインオンでは、利用者の認証情報をまとめて管理する専用のサーバーが使われます。これを認証基盤(IdP)と呼びます。
利用者が認証基盤に一度ログインすると、その結果を示す証明のようなデータが発行されます。
連携している各サービス(SP)は、利用者が直接パスワードを入力する代わりに、この証明データを確認してログインを許可します。
そのため利用者は、各サービスに移動するたびにIDやパスワードを入力し直す必要がなくなります。
シングルサインオンの主な方式
SAML
SAMLは、企業の社内システムやクラウドサービスの連携でよく使われる認証情報のやり取りの仕組みです。
OAuth・OpenID Connect
OAuthやOpenID Connectは、Webサービスやスマートフォンのアプリでよく使われる方式で、発行されたトークンを使って認証状態を確認します。
Kerberos
Kerberosは、社内ネットワークのパソコンやサーバー間の認証で使われることが多い方式です。
いずれの方式も、一度の認証結果を安全に受け渡すための仕組みという点は共通しています。
シングルサインオンの具体例
日常や仕事の場面では、次のような形でシングルサインオンが使われています。
- 会社のポータルサイトにログインすると、メールや勤怠システム、経費申請ツールがそのまま使える
- 一つのアカウントでログインしたまま、複数の社内クラウドサービスを行き来できる
- 学校や自治体のシステムで、共通のログイン画面から複数の手続きサービスにアクセスできる
シングルサインオンのメリット
シングルサインオンを導入すると、利用者と管理する側の両方にメリットがあります。
- サービスごとにログインし直す手間が減り、作業がスムーズになる
- 覚えるパスワードの数が減り、使い回しなどのリスクが下がる
- 情報システム部門が認証に関するルールを一か所でまとめて管理できる
シングルサインオンの注意点
一方で、認証をまとめることには注意すべき点もあります。
認証基盤に不正にアクセスされてしまうと、連携している複数のサービスに影響が広がる可能性があります。
このリスクに備えるため、パスワードだけに頼らない多要素認証と組み合わせて運用する企業が増えています。
シングルサインオンと多要素認証の違い
シングルサインオンと多要素認証は、どちらも認証に関わる言葉ですが、役割が異なります。
| 観点 | シングルサインオン | 多要素認証 |
|---|---|---|
| 目的 | 複数サービスへのログインをまとめる | 本人確認の精度を高める |
| 仕組み | 一度の認証結果を他サービスに引き渡す | パスワードに加え別の要素で確認する |
| 関係性 | 認証の回数を減らす | 認証の強度を上げる |
この二つは対立する考え方ではなく、むしろ組み合わせて使うことで便利さと安全性を両立しやすくなります。
シングルサインオンとシングルサインアウトの違い
シングルサインアウトとは、一度の操作で、連携している複数のサービスから同時にログアウトできる仕組みのことです。
シングルサインオンがログインをまとめる仕組みであるのに対し、シングルサインアウトはログアウトをまとめる仕組みという違いがあります。
共有のパソコンを使う場面などでは、シングルサインアウトがあることで、ログアウト漏れによる情報の持ち出しリスクを減らしやすくなります。
シングルサインオンを使った例文
- 「このクラウドサービスはシングルサインオンに対応しているので、社員証アカウントだけでログインできます」
- 「シングルサインオンを導入してから、パスワードを忘れて問い合わせる件数が減りました」
- 「新しいツールを追加する前に、既存のシングルサインオンと連携できるか確認しておきましょう」
- 「シングルサインオンだけでなく、多要素認証も設定しておくと安心です」
シングルサインオンによくある誤解
シングルサインオンを導入すればセキュリティ対策が万全になる、と考えてしまうのは誤解の一つです。
実際には、認証基盤そのものを守るための対策や、多要素認証との組み合わせが別に必要になります。
また、すべてのサービスがシングルサインオンに対応しているわけではなく、一部のサービスは個別にログインが必要なまま残ることもあります。
まとめ
シングルサインオンとは、一度の認証だけで、連携する複数のサービスに追加ログインなしでアクセスできる仕組みのことです。
背景には、サービスが増えるほど増大する認証の手間と、パスワードの使い回しによるセキュリティリスクを減らしたいという課題がありました。
多要素認証とは役割が異なり、認証の回数を減らすシングルサインオンと、認証の強度を上げる多要素認証を組み合わせることが推奨されます。
また、ログインをまとめるシングルサインオンと、ログアウトをまとめるシングルサインアウトも、似ているようで目的が異なる言葉として区別しておくとよいでしょう。
コメント