ニュースやセキュリティ対策の解説記事で「中間者攻撃」という言葉を見かけることがあります。公衆Wi-Fiの危険性や通信の暗号化を説明する場面で使われることが多い言葉です。
フィッシングやなりすましなど似た響きの言葉もあり、何がどう違うのか分かりにくいと感じる方も多いのではないでしょうか。
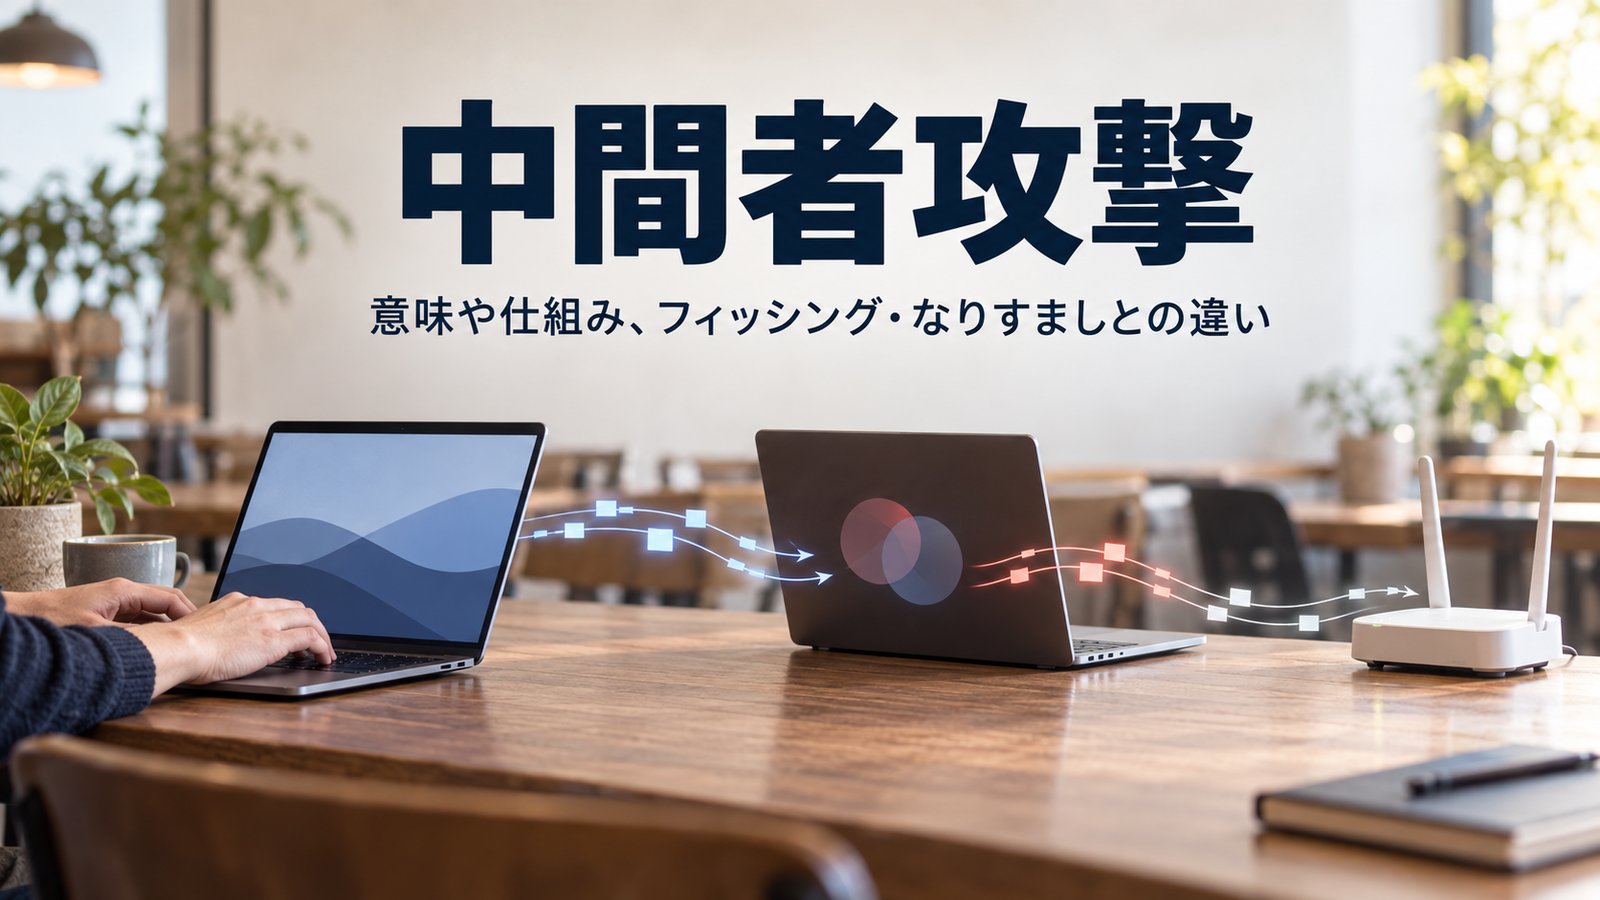
中間者攻撃とは、簡単に言うと、通信している二者の間に攻撃者が割り込み、両者に気づかれないまま内容を盗み見たり書き換えたりする攻撃手法のことです。
この記事では、中間者攻撃の意味や仕組み、代表的な手口、フィッシング・なりすましとの違いについてわかりやすく解説します。
中間者攻撃とは
中間者攻撃とは、通信する二者の間に第三者が割り込み、気づかれないまま通信内容を盗み見たり書き換えたりする攻撃手法のことです。
英語ではMan-in-the-Middle Attackと表記され、頭文字から「MitM攻撃」とも呼ばれます。
パソコンやスマートフォンがネットワークを使うあらゆる場面で起こり得る、古くから知られている攻撃の考え方です。
中間者攻撃の仕組み
通常、AさんとBさんが通信するとき、両者は直接やり取りしていると考えています。
中間者攻撃では、攻撃者がAさんとBさんの通信経路のあいだに自分の存在を割り込ませます。
Aさんからは攻撃者がBさんに見え、Bさんからは攻撃者がAさんに見えるため、不正な中継に気づきにくくなります。
攻撃者は中継した通信を盗み見るだけでなく、内容を書き換えてから相手に転送することもできます。
中間者攻撃の代表的な手口
中間者攻撃には、通信経路のどの部分に割り込むかによっていくつかの手口があります。
| 手口 | 概要 |
|---|---|
| ARPスプーフィング | 社内LANなどで使われるARPという仕組みの応答を偽り、自分宛てに通信を誘導する手口 |
| 偽のWi-Fiアクセスポイント | カフェや駅などの公式Wi-Fiに似せた名前のアクセスポイントを用意し、接続者の通信を横取りする手口 |
| DNSスプーフィング | サイトの住所を調べるDNSの応答を偽装し、利用者を偽のサイトへ誘導する手口 |
| SSLストリッピング | 暗号化された通信を暗号化前の状態に下げさせ、内容を読み取りやすくする手口 |
いずれも、利用者が普段どおりに通信しているように見せかける点が共通しています。
中間者攻撃が起こりやすい場面
中間者攻撃は、攻撃者が通信経路に入り込める環境であれば発生する可能性があります。
- 誰でも接続できる公衆無線LANを利用しているとき
- 社内ネットワークに不明な機器が持ち込まれているとき
- 通信の暗号化が不十分、または証明書の確認が省かれているとき
とくに公衆Wi-Fiは、提供元が確認しづらいため、注意が必要な場面としてよく取り上げられます。
中間者攻撃とフィッシングの違い
フィッシングは、本物に似せたメールやサイトを使い、利用者自身に情報を入力させる手口です。
一方、中間者攻撃は通信経路そのものに割り込み、利用者が気づかないうちに情報を奪う点が異なります。
| 観点 | 中間者攻撃 | フィッシング |
|---|---|---|
| 仕組み | 通信経路に割り込む | 偽のメールやサイトに誘導する |
| 利用者の関与 | 気づかれないまま進むことが多い | 利用者が自分で情報を入力してしまう |
| 主な舞台 | ネットワークや公衆Wi-Fiなど | メール、SMS、偽サイトなど |
フィッシングは利用者の判断ミスを利用し、中間者攻撃は通信の仕組みを利用するという違いがあります。
中間者攻撃となりすましの違い
なりすましとは、攻撃者が別の人物やサービスになりかわって振る舞うこと全般を指す広い言葉です。
中間者攻撃も、通信相手になりすまして双方を欺くという意味では、なりすましの一種といえます。
ただし、なりすましという言葉はSNSアカウントの乗っ取りや、送信者を偽ったメールなども含む幅広い概念です。
中間者攻撃は、通信の経路に割り込むという具体的な手口を指す、なりすましの中でも特定の形と位置づけられます。
中間者攻撃の具体例
公衆Wi-Fiを使ってネットバンキングにログインした際、通信が攻撃者を経由していて認証情報が盗まれるという例がよく紹介されます。
企業の社内ネットワークに不正な機器が接続され、社員同士のやり取りを盗み見られるという例もあります。
偽のWi-Fiアクセスポイントに接続してしまい、閲覧していたページの内容を書き換えられるケースも挙げられます。
中間者攻撃を受けるとどうなる?
中間者攻撃を受けると、IDやパスワード、クレジットカード番号などの情報が外部に漏れる可能性があります。
やり取りしているデータの内容を書き換えられ、本来とは異なる指示や情報を受け取ってしまうこともあります。
被害に気づきにくいことが多く、発覚が遅れるほど影響が広がりやすい点も特徴です。
中間者攻撃への対策
中間者攻撃は通信の信頼性を悪用する攻撃のため、暗号化と経路の確認が基本的な対策になります。
- 通信がhttpsで暗号化されているか、ブラウザの表示で確認する
- 証明書の警告が表示された場合は、内容を確認してから対応する
- 公衆Wi-Fiで重要な情報を扱う通信を避ける、またはVPNを利用する
- 社内ネットワークへの不明な機器の接続を管理する
ブラウザや通信ソフトのセキュリティ機能を最新の状態に保つことも、基本的ながら有効な対策です。
中間者攻撃に関するよくある誤解
中間者攻撃は、ウイルスのようにファイルを開かなければ起こらないと誤解されることがあります。
実際には、通信経路に割り込むだけで成立するため、特別なファイルを開かなくても被害を受ける可能性があります。
また、通信が暗号化されていれば攻撃を受けないと考えるのも誤解のひとつです。証明書の確認を怠ると、暗号化が無効化された状態に気づけないことがあります。
まとめ
中間者攻撃とは、通信する二者の間に攻撃者が入り込み、気づかれないまま情報を盗んだり改ざんしたりする攻撃手法です。
ARPスプーフィングや偽Wi-Fi、DNSスプーフィングなど複数の手口があり、公衆Wi-Fiなど経路に入り込みやすい環境で起こりやすくなります。
フィッシングは利用者自身に情報を入力させる手口、なりすましは幅広い偽装行為全般を指す言葉で、中間者攻撃とはそれぞれ視点が異なります。
通信の暗号化状況を確認し、公衆Wi-Fiでの利用に注意するなど、基本的な対策を押さえておくことが被害を防ぐ手がかりになります。
コメント